

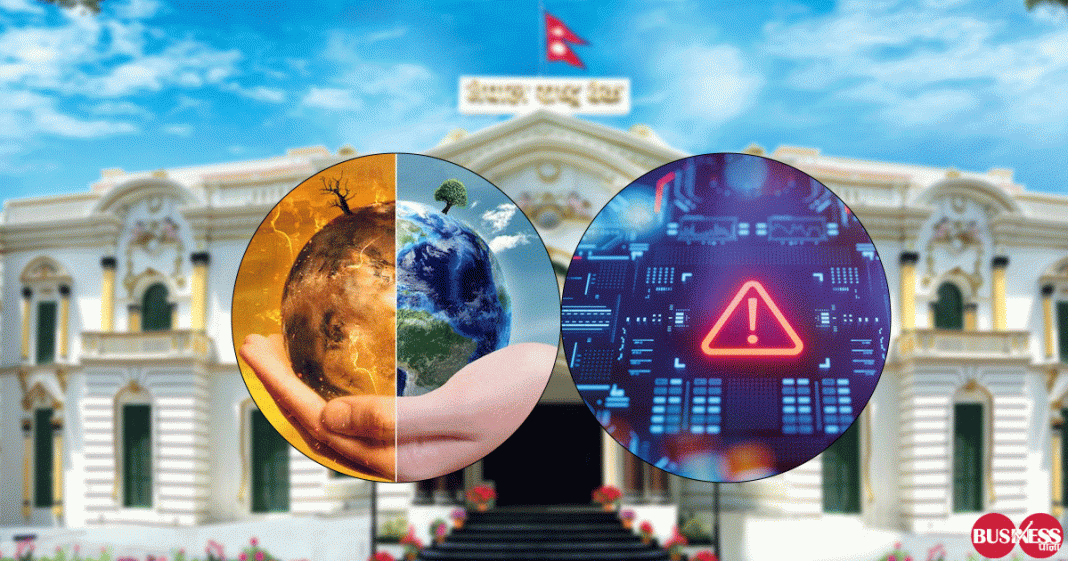
नेपाल राष्ट्र बैंकले बैंक तथा वित्तीय संस्थाको जोखिम व्यवस्थापनलाई थप परिस्कृत बनाउँदै नयाँ ‘Risk Management Guidelines 2026’ जारी गरेको छ। सन् २०१८ को मार्गदर्शनको तुलनामा नयाँ व्यवस्थाले बैंकिङ क्षेत्रका परम्परागत जोखिमसँगै प्रविधि, साइबर सुरक्षा, डिजिटल ठगी तथा जलवायु परिवर्तनबाट सिर्जना हुने जोखिमलाई समेत औपचारिक रूपमा जोखिम व्यवस्थापनको दायरामा ल्याएको छ।
सन् २०१८ को मार्गदर्शनका मुख्यतः क्रेडिट, तरलता, सञ्चालन, बजार, विदेशी विनिमय तथा ब्याजदर जोखिममा केन्द्रित थियो। तर पछिल्लो समयमा बैंकिङ प्रणाली तीव्र रूपमा डिजिटल हुँदै गएको, साइबर आक्रमण र डिजिटल ठगीका घटना बढेको तथा जलवायु परिवर्तनका कारण बाढी, पहिरो, अतिवृष्टि लगायतका घटनाले बैंक तथा ऋणीको व्यवसायमा समेत प्रभाव पार्न थालेपछि राष्ट्र बैंकले जोखिम व्यवस्थापनको दायरा विस्तार गरेको हो।
नयाँ मार्गदर्शनमा Technology Risk र Climate Risk लाई छुट्टै प्रमुख जोखिमका रूपमा समेटेर सबैभन्दा ठूलो परिवर्तन गरिएको छ।
प्रविधि जोखिम अब छुट्टै जोखिम
नयाँ मार्गदर्शनले प्रविधिसँग सम्बन्धित जोखिमलाई Technology Risk Management अन्तर्गत व्यवस्थित गर्न खोजेको छ। बैंक तथा वित्तीय संस्थाले प्रविधि जोखिम पहिचान, मूल्यांकन, निगरानी तथा नियन्त्रणका लागि संस्थागत संरचना बनाउनुपर्नेछ।
यसका लागि सूचना प्रविधिसँग सम्बन्धित जिम्मेवारी, साइबर सुरक्षा, प्रणालीको सुरक्षा परीक्षण, vulnerability assessment, penetration testing तथा तेस्रो पक्षबाट हुने प्रविधि जोखिम व्यवस्थापनमा समेत ध्यान दिनुपर्नेछ।
साइबर सुरक्षालाई केवल IT विभागको जिम्मेवारीका रूपमा नभई समग्र संस्थागत जोखिम व्यवस्थापनको विषयका रूपमा अघि बढाइएको छ।
डिजिटल ठगी नियन्त्रणमा विशेष जोड
नयाँमार्गदर्शनले डिजिटल बैंकिङसँग जोडिएको ठगी नियन्त्रणलाई समेत विशेष महत्व दिएको छ। बैंक तथा वित्तीय संस्थाले Digital Fraud Prevention Policy तयार गरी डिजिटल माध्यमबाट हुन सक्ने ठगी नियन्त्रण गर्नुपर्ने व्यवस्था गरिएको छ।
यसमा डिजिटल ठगीको जोखिम पहिचान, ग्राहकको सुरक्षा, ठगीसम्बन्धी उजुरी तथा विवाद व्यवस्थापन, आन्तरिक नियन्त्रण र जोखिम निगरानी प्रणालीलाई बलियो बनाउने विषय समेटिएका छन्।
यसले डिजिटल बैंकिङको विस्तारसँगै ग्राहकको पैसा र व्यक्तिगत विवरणको सुरक्षालाई समेत जोखिम व्यवस्थापनको महत्वपूर्ण हिस्सा बनाएको छ।
साइबर आक्रमण भए के गर्ने?
नयाँ मार्गदर्शनले साइबर आक्रमण हुन नदिने मात्र होइन, आक्रमण भइसकेपछि बैंकले कति छिटो प्रतिक्रिया दिन सक्छ भन्ने विषयमा पनि जोड दिएको छ।
बैंक तथा वित्तीय संस्थाले Cyber Incident Response Plan बनाउनुपर्ने तथा साइबर घटनाको पहिचान, नियन्त्रण, प्रतिक्रिया र प्रणाली पुनःस्थापनाका लागि आवश्यक संरचना तयार गर्नुपर्नेछ।
यसअन्तर्गत Cybersecurity Incident Response Team (CIRT), सुरक्षा निगरानी, incident reporting, vulnerability assessment तथा नियमित security testing जस्ता व्यवस्थालाई महत्व दिइएको छ।
यसले बैंकिङ क्षेत्रलाई cybersecurity बाट cyber resilience तर्फ लैजाने प्रयासका रूपमा लिन सकिन्छ।
जलवायु जोखिम पहिलोपटक औपचारिक
नयाँ मार्गदर्शनको अर्को महत्वपूर्ण पक्ष Climate Risk Management हो। २०१८ को मार्गदर्शनमा जलवायु जोखिमलाई छुट्टै प्रमुख जोखिमका रूपमा समेटिएको थिएन। तर २०२६ को मार्गदर्शनले जलवायु परिवर्तनबाट बैंक तथा वित्तीय संस्थाको सम्पत्ति, ऋण, लगानी र व्यवसायमा पर्न सक्ने प्रभावलाई औपचारिक जोखिमका रूपमा स्वीकार गरेको छ। जलवायु जोखिमलाई मुख्यतः Physical Risk र Transition Risk का रूपमा हेरिएको छ।
Physical Risk अन्तर्गत बाढी, पहिरो, अत्यधिक वर्षा, हिमताल विस्फोट तथा अन्य प्राकृतिक घटनाबाट हुने क्षति पर्छ। त्यस्तै Transition Risk भनेको कम कार्बन अर्थतन्त्रतर्फको संक्रमणका कारण व्यवसाय, उद्योग वा लगानीमा आउन सक्ने जोखिम हो।
अब ऋण दिँदा जलवायु जोखिम पनि हेर्नुपर्ने
नयाँ व्यवस्थाले बैंकको कर्जा मूल्यांकन प्रणालीमा पनि प्रभाव पार्न सक्छ। विशेषगरी कृषि, ऊर्जा, पूर्वाधार तथा प्राकृतिक स्रोतमा निर्भर व्यवसायलाई ऋण दिँदा जलवायु परिवर्तनले उक्त व्यवसायमा पार्न सक्ने प्रभावलाई समेत मूल्यांकन गर्नुपर्ने हुन्छ।
उदाहरणका लागि, बाढी वा पहिरोको उच्च जोखिम भएको क्षेत्रमा सञ्चालन भइरहेको उद्योग वा परियोजनाले भविष्यमा ठूलो क्षति व्यहोर्न सक्छ। त्यसबाट परियोजनाको आम्दानी प्रभावित हुँदा बैंकको ऋणसमेत जोखिममा पर्न सक्छ। यसकारण बैंकले अब ऋणीको वित्तीय क्षमता मात्र नभई जलवायुजन्य जोखिमका कारण ऋण तिर्ने क्षमतामा आउन सक्ने परिवर्तन समेत मूल्यांकन गर्नुपर्ने अवस्था सिर्जना भएको छ।
Climate Risk Committee
जलवायु जोखिम व्यवस्थापनका लागि नयाँ मार्गदर्शनले संस्थागत संरचनामा समेत जोड दिएको छ। बैंक तथा वित्तीय संस्थाले जलवायु जोखिमसम्बन्धी विषयमा बोर्डलाई सुझाव दिन Climate Risk Committee जस्तो संयन्त्र स्थापना गर्नुपर्ने व्यवस्था गरेको छ।
यसले जलवायु जोखिमलाई वातावरणीय वा सामाजिक विषय मात्र नभई प्रत्यक्ष रूपमा बैंकको वित्तीय स्थायित्वसँग जोडिएको विषयका रूपमा स्थापित गरेको छ।
ब्याजदर जोखिममा पनि नयाँ ढाँचा
नयाँ मार्गदर्शनले ब्याजदर जोखिम व्यवस्थापनलाई पनि थप वैज्ञानिक बनाएको छ। २०१८ को मार्गदर्शनमा सामान्य रूपमा Interest Rate Risk मा केन्द्रित व्यवस्था थियो। नयाँ मार्गदर्शनले भने Interest Rate Risk in the Banking Book (IRRBB) लाई विस्तृत रूपमा समेटेको छ। यसअन्तर्गत Repricing Risk, Yield Curve Risk, Basis Risk र Optionality Risk जस्ता विभिन्न जोखिमलाई पहिचान गरिएको छ।
बैंकले ब्याजदर परिवर्तनले आफ्नो ब्याज आम्दानीमा पार्ने प्रभावसँगै सम्पत्ति तथा दायित्वको आर्थिक मूल्यमा पार्ने प्रभावसमेत मूल्यांकन गर्नुपर्नेछ। यसका लागि Gap Analysis, Earnings-at-Risk (EaR), Economic Value of Equity (EVE), Duration Analysis र Stress Testing जस्ता विधिलाई महत्व दिइएको छ।
Disaster Recovery मा पनि कडाइ
डिजिटल बैंकिङ प्रणालीमा कुनै प्राविधिक समस्या वा साइबर आक्रमण हुँदा सेवा अवरुद्ध हुन नदिन नयाँ मार्गदर्शनले Business Continuity तथा Disaster Recovery मा समेत बढी जोड दिएको छ। बैंकले backup data center, redundant systems, automated backup तथा नियमित recovery testing जस्ता व्यवस्था गर्नुपर्नेछ।
साथै Recovery Time Objective (RTO) र Recovery Point Objective (RPO) जस्ता अवधारणामार्फत प्रणाली कति समयमा पुनः सञ्चालन गर्नुपर्ने र कति डेटा क्षति स्वीकार्य हुने भन्ने विषयलाई व्यवस्थित गर्नुपर्ने हुन्छ।
AI र नयाँ प्रविधिको जोखिम पनि समेटियो
बैंकिङ क्षेत्रमा Artificial Intelligence (AI), data analytics तथा अन्य नयाँ प्रविधिको प्रयोग बढ्दै जाँदा त्यसबाट सिर्जना हुन सक्ने जोखिमलाई पनि नयाँ मार्गदर्शनले सम्बोधन गरेको छ। डेटा गोपनीयता, साइबर सुरक्षा, प्रणालीको विश्वसनीयता, operational resilience तथा payment system integrity जस्ता विषयमा प्रविधिको प्रयोगबाट सिर्जना हुन सक्ने जोखिमलाई ध्यान दिनुपर्ने भएको छ।
यसले बैंकिङ क्षेत्रको जोखिम व्यवस्थापनलाई परम्परागत प्रणालीबाट technology-driven risk management तर्फ लैजाने संकेत गरेको छ।